網(wǎng)絡(luò)工程規(guī)劃與設(shè)計(jì) 構(gòu)建高效、可靠的企業(yè)網(wǎng)絡(luò)架構(gòu)
在數(shù)字化轉(zhuǎn)型的浪潮中,網(wǎng)絡(luò)已成為企業(yè)運(yùn)營不可或缺的基礎(chǔ)設(shè)施。網(wǎng)絡(luò)工程規(guī)劃與設(shè)計(jì)作為網(wǎng)絡(luò)建設(shè)的首要環(huán)節(jié),直接決定了網(wǎng)絡(luò)的性能、可靠性、安全性和可擴(kuò)展性,進(jìn)而影響企業(yè)業(yè)務(wù)的連續(xù)性與創(chuàng)新力。本文將系統(tǒng)闡述網(wǎng)絡(luò)工程規(guī)劃與設(shè)計(jì)的方法論、關(guān)鍵步驟及最佳實(shí)踐,為企業(yè)構(gòu)建高效、可靠的企業(yè)網(wǎng)絡(luò)架構(gòu)提供全面指導(dǎo)。
一、網(wǎng)絡(luò)工程規(guī)劃與設(shè)計(jì)概述
網(wǎng)絡(luò)工程規(guī)劃與設(shè)計(jì)是指根據(jù)企業(yè)業(yè)務(wù)需求、技術(shù)目標(biāo)和約束條件,對網(wǎng)絡(luò)拓?fù)洹⒃O(shè)備選型、地址規(guī)劃、路由策略、安全機(jī)制等進(jìn)行系統(tǒng)性設(shè)計(jì)的過程。其核心目標(biāo)包括:
- 滿足業(yè)務(wù)需求:網(wǎng)絡(luò)必須支撐當(dāng)前及未來的業(yè)務(wù)應(yīng)用,如ERP、CRM、云計(jì)算、視頻會議等。
- 高可用性:通過冗余設(shè)計(jì)、故障切換等手段確保網(wǎng)絡(luò)在部分組件失效時(shí)仍能正常運(yùn)行。
- 可擴(kuò)展性:網(wǎng)絡(luò)架構(gòu)應(yīng)能平滑擴(kuò)展,以適應(yīng)企業(yè)規(guī)模增長和新技術(shù)引入。
- 安全性:集成防火墻、入侵檢測、訪問控制等安全措施,保護(hù)數(shù)據(jù)資產(chǎn)。
- 可管理性:簡化運(yùn)維,提供監(jiān)控、故障排查和自動(dòng)化配置能力。
二、網(wǎng)絡(luò)工程規(guī)劃與設(shè)計(jì)的步驟
1. 需求分析
需求分析是網(wǎng)絡(luò)設(shè)計(jì)的基石。需與業(yè)務(wù)部門、IT團(tuán)隊(duì)深入溝通,明確以下內(nèi)容:
- 業(yè)務(wù)目標(biāo)與關(guān)鍵應(yīng)用
- 用戶數(shù)量與分布
- 數(shù)據(jù)流量特征(如峰值帶寬、延遲敏感度)
- 安全與合規(guī)要求
- 預(yù)算與時(shí)間約束
2. 邏輯設(shè)計(jì)
邏輯設(shè)計(jì)關(guān)注網(wǎng)絡(luò)的功能架構(gòu),不涉及具體設(shè)備。主要任務(wù)包括:
- 拓?fù)湓O(shè)計(jì):選擇分層架構(gòu)(核心層、匯聚層、接入層)或扁平架構(gòu),Spine-Leaf架構(gòu)適用于數(shù)據(jù)中心。
- IP地址規(guī)劃:合理分配子網(wǎng),預(yù)留擴(kuò)展空間,采用VLSM或CIDR提高利用率。
- 路由協(xié)議選擇:根據(jù)網(wǎng)絡(luò)規(guī)模選擇OSPF、EIGRP、BGP等。
- VLAN劃分:基于部門、功能或安全區(qū)域隔離廣播域。
- 安全策略:定義訪問控制列表(ACL)、防火墻規(guī)則、VPN方案。
- 服務(wù)質(zhì)量(QoS):為關(guān)鍵應(yīng)用標(biāo)記優(yōu)先級,保障帶寬和延遲。
3. 物理設(shè)計(jì)
物理設(shè)計(jì)將邏輯設(shè)計(jì)落地為具體設(shè)備和布線方案:
- 設(shè)備選型:根據(jù)性能、端口密度、冗余能力選擇交換機(jī)、路由器、防火墻等。
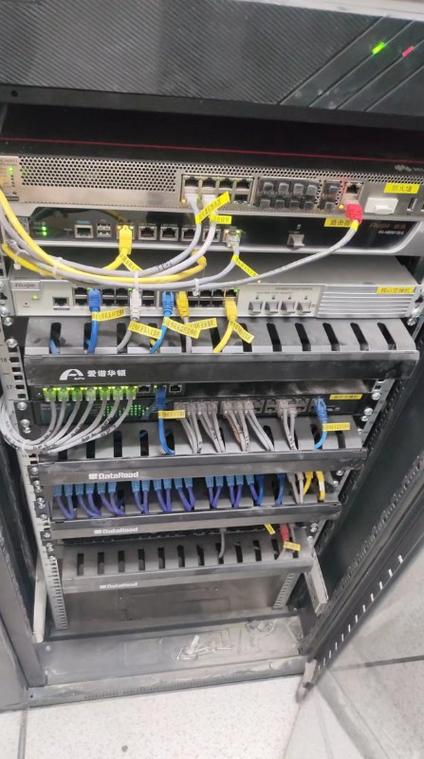
- 布線系統(tǒng):設(shè)計(jì)結(jié)構(gòu)化布線,包括水平子系統(tǒng)、垂直子系統(tǒng)、設(shè)備間等。
- 機(jī)房環(huán)境:考慮供電、制冷、機(jī)架空間、防雷接地等。
- 無線覆蓋:規(guī)劃AP位置、信道分配、功率調(diào)整,確保無縫漫游。
4. 冗余與可靠性設(shè)計(jì)
- 設(shè)備冗余:關(guān)鍵設(shè)備采用雙機(jī)熱備、堆疊或集群。
- 鏈路冗余:使用EtherChannel、STP、VRRP等實(shí)現(xiàn)鏈路備份。
- 電源冗余:雙電源、UPS保障供電。
- 路由冗余:動(dòng)態(tài)路由協(xié)議快速收斂,或部署NSR/GR。
5. 安全設(shè)計(jì)
- 邊界安全:部署下一代防火墻、IPS、DDoS防護(hù)。
- 內(nèi)網(wǎng)安全:采用802.1X認(rèn)證、端口安全、私有VLAN。
- 數(shù)據(jù)安全:加密傳輸(IPsec、SSL)、數(shù)據(jù)防泄漏。
- 安全審計(jì):日志集中管理,SIEM分析。
6. 可管理性設(shè)計(jì)
- 網(wǎng)絡(luò)管理系統(tǒng)(NMS):SNMP監(jiān)控、syslog收集、流量分析。
- 自動(dòng)化:通過Ansible、Python腳本實(shí)現(xiàn)配置批量下發(fā)。
- 文檔化:維護(hù)網(wǎng)絡(luò)拓?fù)鋱D、IP地址表、設(shè)備清單。
三、網(wǎng)絡(luò)工程設(shè)計(jì)的關(guān)鍵考慮因素
- 標(biāo)準(zhǔn)化:遵循TIA/EIA、ISO/IEC等標(biāo)準(zhǔn),確保兼容性。
- 模塊化:按功能劃分模塊,便于獨(dú)立升級和故障隔離。
- 成本效益:平衡性能與投資,避免過度設(shè)計(jì)。
- 綠色節(jié)能:選擇低功耗設(shè)備,優(yōu)化空調(diào)系統(tǒng)。
- 未來演進(jìn):考慮SDN、SD-WAN、IPv6、Wi-Fi 6等趨勢。
四、最佳實(shí)踐與常見誤區(qū)
最佳實(shí)踐
- 早期引入安全設(shè)計(jì),而非事后補(bǔ)救。
- 進(jìn)行原型測試或仿真(如GNS3、EVE-NG)驗(yàn)證設(shè)計(jì)。
- 制定詳細(xì)的實(shí)施計(jì)劃和回退方案。
- 定期評審和優(yōu)化網(wǎng)絡(luò)架構(gòu)。
常見誤區(qū)
- 忽視業(yè)務(wù)需求,盲目追求新技術(shù)。
- 地址規(guī)劃混亂,導(dǎo)致后期擴(kuò)展困難。
- 冗余設(shè)計(jì)不足,單點(diǎn)故障風(fēng)險(xiǎn)高。
- 安全策略過于寬松或復(fù)雜,難以管理。
五、
網(wǎng)絡(luò)工程規(guī)劃與設(shè)計(jì)是一項(xiàng)綜合性系統(tǒng)工程,需要兼顧技術(shù)、業(yè)務(wù)與管理。通過科學(xué)的需求分析、嚴(yán)謹(jǐn)?shù)倪壿嬇c物理設(shè)計(jì)、充分的冗余與安全考慮,企業(yè)能夠構(gòu)建一個(gè)高效、可靠、安全且可擴(kuò)展的網(wǎng)絡(luò)架構(gòu),為數(shù)字化轉(zhuǎn)型奠定堅(jiān)實(shí)基礎(chǔ)。隨著技術(shù)的不斷發(fā)展,網(wǎng)絡(luò)設(shè)計(jì)者還需持續(xù)學(xué)習(xí),將新理念、新技術(shù)融入實(shí)踐,推動(dòng)網(wǎng)絡(luò)持續(xù)演進(jìn)。
如若轉(zhuǎn)載,請注明出處:http://www.xiakes.cn/product/25.html
更新時(shí)間:2026-10-13 00:07:02